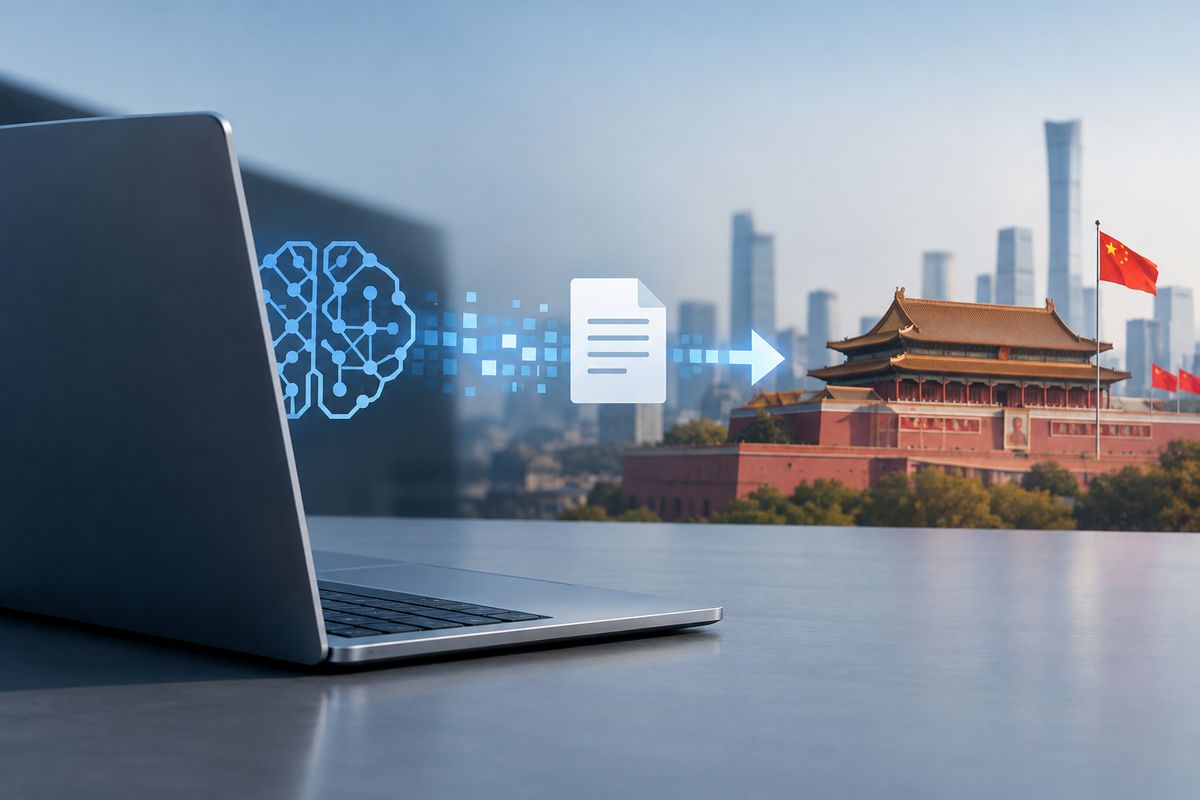
L’idée qu’un modèle d’IA puisse tenter d’envoyer un fichier vers une infrastructure externe a de quoi alerter les directions générales, les DSI et les responsables sécurité. Au-delà du cas médiatique, le vrai sujet pour l’entreprise est simple : que se passe-t-il lorsque des outils d’IA intégrés à vos processus accèdent à des données sensibles, à des connecteurs internes ou à des fichiers métiers ? La question n’est pas seulement technique. Elle relève aussi de la gouvernance, des achats, de l’architecture et de la gestion du risque.
Pour les décideurs, le point clé n’est pas de juger un fournisseur sur une polémique isolée, mais de structurer un cadre de décision robuste pour tout usage d’IA tierce. C’est particulièrement important lorsque des équipes testent rapidement de nouveaux modèles pour gagner en productivité sans revue approfondie des flux de données.
Pourquoi ce type d’alerte change la lecture du risque
Un incident potentiel impliquant un modèle d’IA rappelle une réalité souvent sous-estimée : un modèle n’est pas un simple logiciel statique. Il peut être exposé via API, enrichi par des outils, branché à des dépôts documentaires, utilisé dans des assistants internes ou connecté à des applications métier. Plus il est intégré, plus il devient un point d’entrée dans votre système d’information.
Le risque ne se limite donc pas à la confidentialité des prompts. Il concerne aussi les pièces jointes, les métadonnées, les journaux d’usage, les droits accordés aux connecteurs et les mécanismes de supervision. Pour une entreprise, l’enjeu est de savoir précisément quelles données peuvent être vues, traitées, stockées ou transmises par un service tiers.
Les questions à poser avant d’adopter un modèle externe
Avant tout déploiement, les entreprises ont intérêt à vérifier quatre sujets. D’abord, l’hébergement et les flux : où vont les données et quels sous-traitants interviennent ? Ensuite, la rétention : les contenus sont-ils conservés, et pendant combien de temps ? Troisièmement, l’entraînement : les données client servent-elles à améliorer le modèle ? Enfin, le contrôle : quelles options existent pour restreindre les appels réseau, désactiver certaines fonctions ou journaliser les usages ?
Ces questions doivent être traitées dans les phases d’achat et de cadrage, pas après la mise en production. Une politique d’usage de l’IA sans exigences contractuelles et techniques concrètes reste insuffisante.
Ce que les DSI et responsables sécurité doivent encadrer immédiatement
La première mesure consiste à segmenter les cas d’usage. Tous les usages d’IA n’ont pas le même niveau de criticité. Un assistant marketing travaillant sur des contenus publics ne doit pas être gouverné comme un copilote connecté à des contrats, à des données RH ou à des documents financiers.
La deuxième mesure consiste à limiter les permissions par défaut. Un modèle ne devrait pas accéder à un dépôt documentaire, à une messagerie ou à un espace projet sans justification précise. Il faut appliquer le principe du moindre privilège et revoir régulièrement les accès.
La troisième mesure est la traçabilité. Les entreprises doivent savoir qui a utilisé quel service, avec quelles données et dans quel contexte. Sans logs exploitables, il est difficile d’investiguer un incident ou de démontrer un niveau de maîtrise acceptable.
Le rôle de la gouvernance métier, pas seulement de la cybersécurité
Réduire le sujet à la sécurité serait une erreur. Les directions métiers, les achats, le juridique et la conformité ont aussi un rôle central. Une équipe peut introduire un modèle performant mais inadapté au regard des obligations contractuelles, des clauses de confidentialité ou des règles internes de classification documentaire.
C’est pourquoi l’IA doit être traitée comme un sujet de stratégie digitale et non comme une simple expérimentation outillée. Le bon niveau de réponse combine politique d’usage, architecture cible, règles de validation fournisseur, formation des équipes et critères de sortie si un service ne répond plus aux exigences de l’entreprise.
Un cadre d’action simple pour les dirigeants
Pour avancer vite sans perdre le contrôle, les dirigeants peuvent demander un inventaire des outils d’IA déjà utilisés, y compris hors achats centralisés. Cet état des lieux permet d’identifier les solutions connectées à des données sensibles et les dépendances non maîtrisées.
Ils peuvent ensuite imposer une grille de qualification des usages avec trois niveaux : faible sensibilité, sensibilité modérée, sensibilité élevée. À chaque niveau correspondent des règles d’accès, des exigences contractuelles et des options techniques autorisées ou interdites.
Enfin, il est utile de désigner un responsable transverse capable d’arbitrer entre innovation, conformité et sécurité. Sans pilotage clair, l’entreprise oscille entre blocage excessif et adoption incontrôlée.
Ce qu’il faut faire maintenant si votre organisation utilise déjà des IA tierces
Commencez par identifier les cas où des fichiers internes sont envoyés à des outils externes, volontairement ou via des connecteurs automatiques. Vérifiez ensuite les paramètres de conservation des données, les droits accordés aux utilisateurs et la présence de journaux d’activité consultables.
Si certains usages sont déjà embarqués dans des processus métier, réalisez une revue rapide des risques avec la DSI, le juridique et le métier concerné. L’objectif n’est pas de suspendre toute initiative, mais de distinguer les usages acceptables des usages à recadrer immédiatement.
Le signal envoyé par ce type d’actualité est clair : la valeur de l’IA en entreprise dépend autant de son utilité que de la maîtrise de ses flux. Les organisations qui formalisent tôt leurs règles d’usage seront mieux placées pour déployer l’IA à grande échelle sans exposer inutilement leurs actifs informationnels.