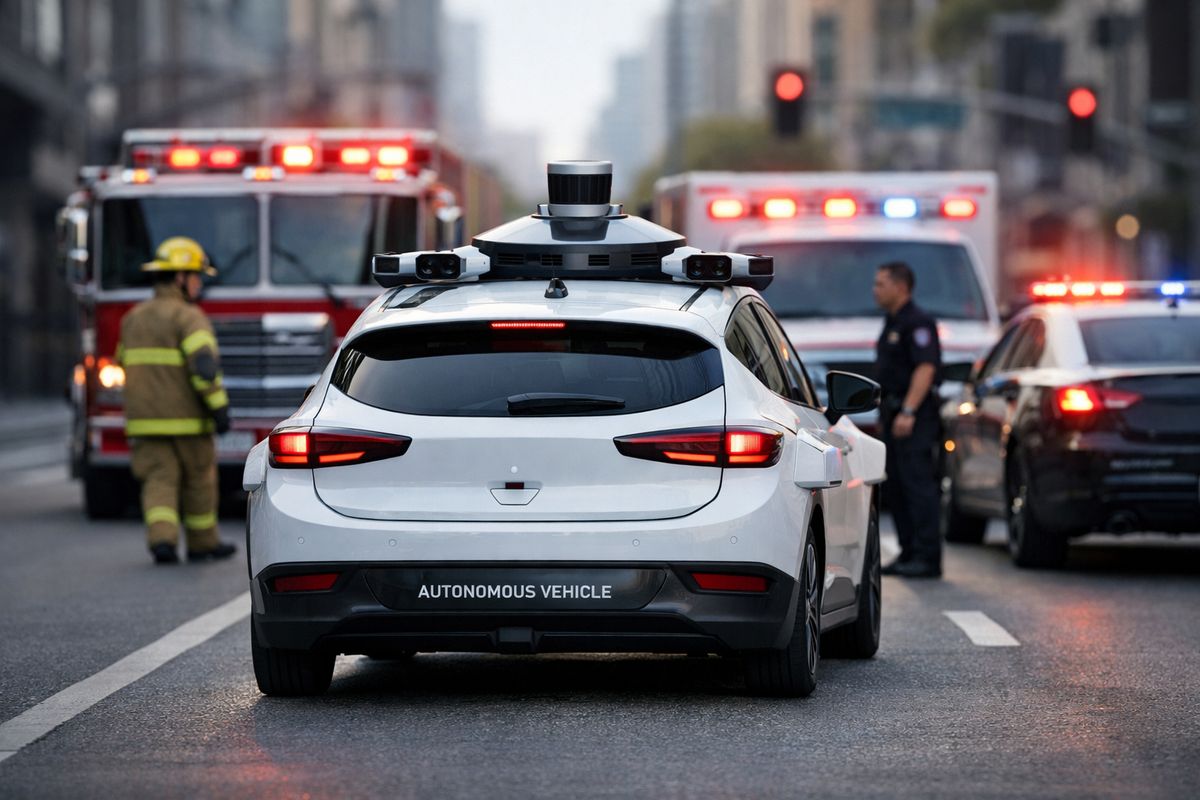
Quand une autorité annonce des sanctions pour des véhicules automatisés qui bloquent les secours, le sujet dépasse rapidement la seule technologie. Pour les opérateurs, intégrateurs, plateformes de mobilité et acteurs publics-privés, la vraie question est opérationnelle : comment éviter qu’un système autonome crée un risque terrain, puis un risque réglementaire, réputationnel et contractuel. Dans la région de Barcelone, où les projets de mobilité intelligente et de services pilotés par la donnée intéressent de nombreux acteurs, ce sujet doit être traité comme un enjeu de gouvernance et de préparation à l’incident.
Pourquoi ce sujet concerne bien plus que les robotaxis
Le débat ne porte pas uniquement sur les véhicules sans conducteur. Il concerne toute organisation qui déploie un service assisté par l’IA dans l’espace public ou dans un environnement critique. Dès qu’un système prend des décisions en temps réel, interagit avec des flux urbains et peut gêner une intervention d’urgence, l’entreprise doit démontrer qu’elle maîtrise les scénarios de défaillance.
Autrement dit, la conformité ne se limite pas au respect du code de la route ou à la performance logicielle. Elle inclut la capacité à détecter rapidement une situation anormale, à reprendre la main, à alerter les bonnes parties prenantes et à documenter l’incident.
Le vrai risque pour les opérateurs : une chaîne de défaillances
Une sanction pour obstruction des secours n’est souvent que la partie visible du problème. En arrière-plan, on retrouve généralement une chaîne de fragilités : règles de priorité mal traduites dans le système, supervision humaine insuffisante, protocoles d’escalade flous, absence de journalisation exploitable, ou coordination incomplète avec les services d’intervention.
Pour les dirigeants, le point clé est simple : un incident terrain devient vite un incident de gouvernance. Si les rôles, seuils d’alerte et mécanismes de reprise ne sont pas clairement définis, la responsabilité de l’entreprise devient plus difficile à défendre.
Ce que les entreprises doivent auditer immédiatement
Les opérateurs et partenaires technologiques devraient revoir cinq points sans attendre. Premièrement, les scénarios d’exception : véhicule immobilisé, comportement imprévu, perte de connectivité, conflit de priorité avec un véhicule d’urgence. Deuxièmement, la supervision en temps réel : qui voit quoi, dans quel délai, avec quel pouvoir d’action. Troisièmement, la reprise manuelle ou distante : est-elle techniquement possible et opérationnellement fiable. Quatrièmement, la traçabilité : les événements critiques sont-ils horodatés, compréhensibles et exploitables. Cinquièmement, la coordination externe : qui contacte les autorités, selon quel protocole, avec quel niveau d’information.
Ce travail relève directement de l’optimisation des processus. Sans processus robustes, même une technologie avancée reste exposée à des incidents mal gérés.
Barcelone comme contexte de préparation opérationnelle
Pour les organisations actives dans l’aire de Barcelone, l’enjeu n’est pas de spéculer sur un cas particulier, mais de structurer une capacité de réponse crédible dans un environnement urbain dense, multimodal et fortement coordonné. Cela vaut pour la mobilité autonome, mais aussi pour les services connectés qui interagissent avec la voirie, la logistique, la sécurité ou les opérations municipales.
L’approche la plus utile consiste à traiter la conformité comme une discipline d’exploitation. Il faut relier technologie, opérations, juridique, sécurité et gestion de crise au lieu de laisser ces sujets dans des silos.
Ce que les dirigeants devraient faire maintenant
Commencez par nommer un responsable transverse de la préparation aux incidents. Ensuite, cartographiez les situations où un service automatisé pourrait bloquer, retarder ou perturber une intervention prioritaire. Formalisez des playbooks courts, testables et compréhensibles par les équipes opérationnelles. Vérifiez que les contrats avec fournisseurs et partenaires couvrent clairement la supervision, les niveaux de service, les obligations de preuve et les responsabilités en cas d’incident.
Il est également utile d’organiser des exercices de simulation. L’objectif n’est pas seulement de tester l’algorithme, mais l’ensemble de la chaîne de décision : détection, escalade, intervention, communication et retour d’expérience.
Passer d’une logique produit à une logique d’exploitation maîtrisée
Les sanctions annoncées contre des opérateurs qui entravent les secours envoient un message clair au marché : la maturité d’un service autonome se mesure autant à sa gestion des exceptions qu’à ses performances nominales. Les entreprises qui réussiront ne seront pas seulement celles qui innovent vite, mais celles qui intègrent la sécurité opérationnelle, la responsabilité et la preuve dans leur modèle d’exploitation.
Pour les décideurs, le bon réflexe n’est donc pas d’attendre une nouvelle règle ou un incident médiatisé. Il consiste à vérifier, dès maintenant, si l’organisation est capable de prévenir un blocage critique, de réagir immédiatement et de démontrer qu’elle maîtrise ses opérations.